Kauppojen kylmälaitteiden tietoturvasta löytyi merkittäviä puutteita
Kauppojen internetiin kytketyt kylmälaitteet ovat nousseet tietoturvauhkien kohteeksi. Asiantuntijoiden mukaan heikko suojaus mahdollistaa tunkeutumisen laitteiden hallintajärjestelmiin, mikä voi vaarantaa elintarviketurvallisuuden.
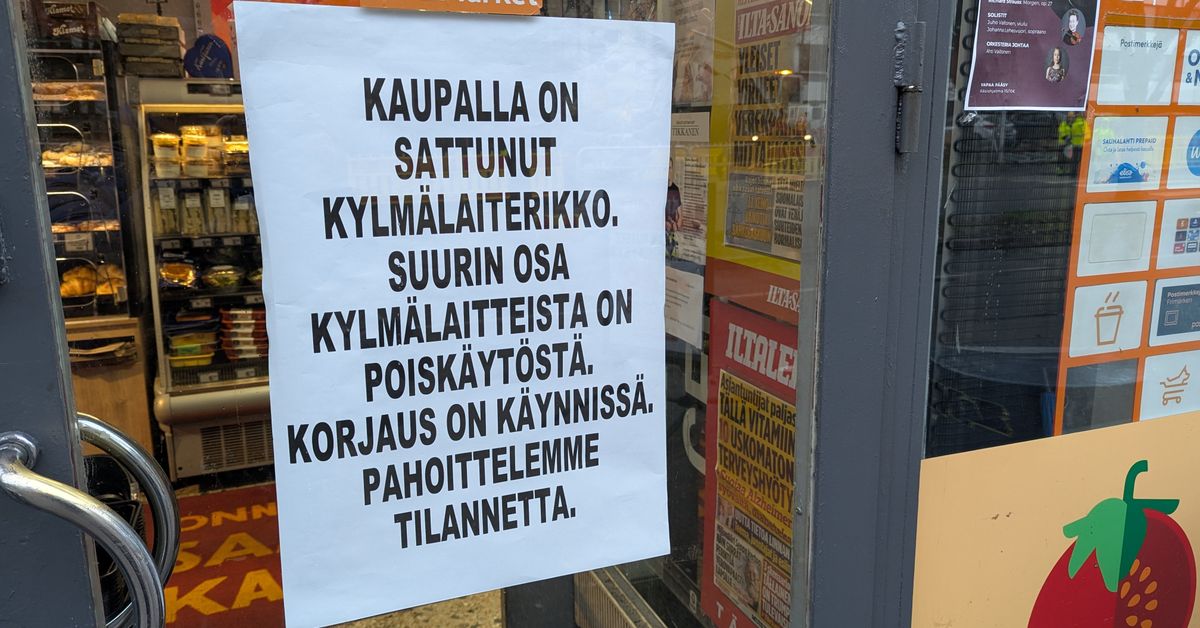
Tietoturvayhtiöiden havaintojen mukaan kauppojen kylmälaitteet ja pakastealtaat ovat muodostuneet uudeksi kohteeksi verkkohyökkäyksille. Laitteet on kytketty internetiin niiden etähallinnan ja energiatehokkuuden parantamiseksi, mutta monien laitteiden suojaus on osoittautunut puutteelliseksi.
Hyökkääjät voivat mahdollisesti päästä käsiksi laitteiden lämpötilansäätöihin, mikä voi johtaa elintarvikkeiden pilaantumiseen tai laitteiden rikkoutumiseen. Kyberturvallisuusasiantuntijoiden mukaan kyseessä on laajempi ilmiö, jossa esineiden internetin (IoT) heikot kohdat altistavat kriittistä infrastruktuuria vaaratilanteille.
Tiedotteen mukaan ongelma johtuu usein vanhentuneista ohjelmistoista ja siitä, ettei laitteiden oletussalasanoja ole vaihdettu. Monet järjestelmät on suunniteltu käytettävyys edellä, jolloin tietoturva on jäänyt toissijaiseksi tekijäksi.
Asiantuntijat painottavat, että yhteiskunnan riippuvuus älykkäistä laitteista vaatii yrityksiltä ja viranomaisilta tiukempaa otetta tietoturvasta. Riskinä ei ole ainoastaan yksittäisten myymälöiden häiriöt, vaan laajemmat ketjureaktiot toimitusketjuissa, mikäli suuri määrä laitteita poistuu käytöstä samanaikaisesti.
Tapaus nostaa esille tarpeen säännöllisille päivityksille ja paremmalle verkon segmentoinnille. Käytännössä tämä tarkoittaa, että kylmälaitteiden kaltaiset järjestelmät tulisi eristää yritysten muusta tietoverkosta mahdollisten hyökkäysten leviämisen estämiseksi.